
La sécurité des données clients dans votre boutique : une obligation
Fichiers clients, codes de déverrouillage, IMEI, photos d’appareils : vous manipulez chaque jour des données sensibles. Voici comment les protéger et respecter vos obligations légales.
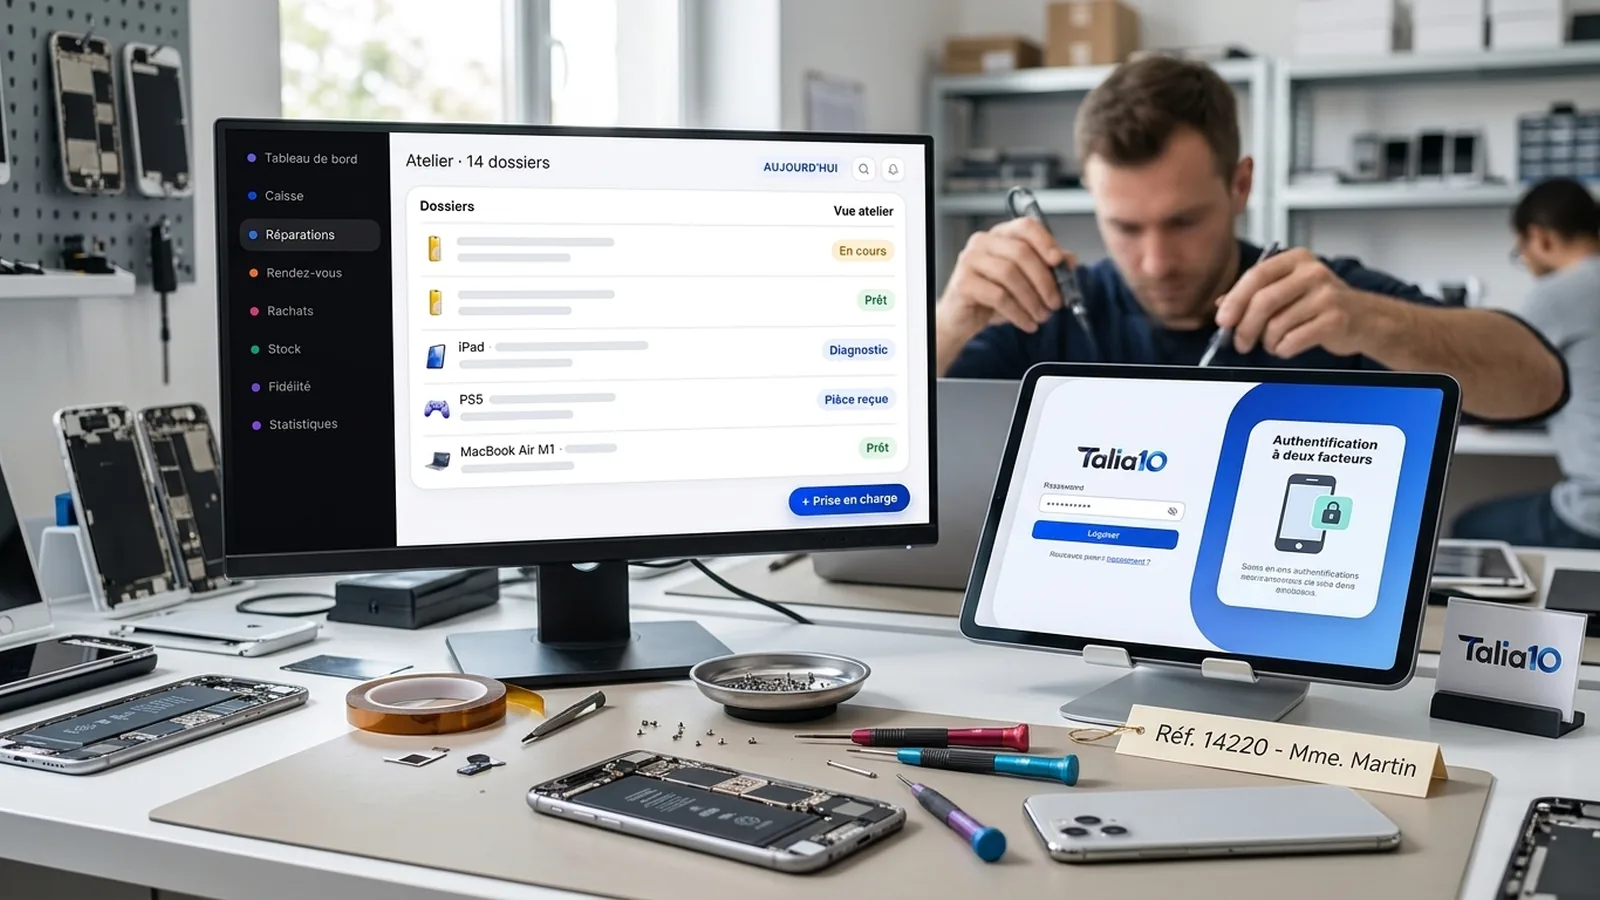
Vous enregistrez chaque jour des numéros de téléphone, des adresses e-mail, des IMEI, des codes de déverrouillage, parfois des photos d’appareils. Ces données sont indispensables pour gérer vos dossiers de réparation, vos rachats, votre fichier client. Mais elles vous exposent aussi à des obligations légales strictes et à des risques concrets : vol de fichier, accès non autorisé, fuite d’informations. La sécurité des données clients n’est pas une option : c’est une obligation, et un gage de confiance pour votre clientèle.
Ce que dit le RGPD pour une boutique de réparation
Le Règlement général sur la protection des données s’applique dès que vous collectez, enregistrez ou traitez des informations personnelles. Concrètement, cela concerne votre fichier client, vos dossiers de réparation, vos registres de rachat, vos photos d’appareils endommagés.
Vous devez pouvoir justifier pourquoi vous collectez chaque donnée (finalité), combien de temps vous la conservez (durée), et qui y a accès dans votre équipe. Vous devez aussi informer vos clients de leurs droits : accès, rectification, suppression, opposition. Un affichage en boutique ou une mention sur vos documents suffit souvent, mais elle doit être claire et accessible.
Le RGPD impose également de sécuriser ces données. Cela signifie qu’un fichier Excel non protégé sur un ordinateur partagé, ou un cahier papier laissé sur le comptoir, ne répondent pas aux exigences minimales. Vous devez mettre en place des mesures techniques et organisationnelles adaptées à la nature des données et aux risques encourus.
Nous avons détaillé les obligations spécifiques du réparateur dans notre article RGPD en boutique de réparation : fichier client, photos d’appareils, codes de déverrouillage. Retenez que la CNIL peut contrôler, et que les sanctions existent, même si elles visent d’abord les manquements graves ou répétés.
Les risques concrets au comptoir
Les menaces ne sont pas théoriques. Voici ce que nous avons observé ou entendu dans le métier :
- Un employé mécontent ou sur le départ qui exporte le fichier client pour le revendre ou l’utiliser ailleurs.
- Un ordinateur de caisse laissé ouvert, sans verrouillage de session, accessible à n’importe qui pendant une pause.
- Un mot de passe unique partagé par toute l’équipe, impossible à changer quand quelqu’un part.
- Un fichier client stocké dans un tableur en ligne, sans authentification à deux facteurs, piraté ou consulté depuis un appareil personnel non sécurisé.
- Des codes de déverrouillage notés sur des post-it collés sur les appareils ou dans un cahier non verrouillé.
- Une sauvegarde sur une clé USB perdue ou volée, sans chiffrement.
Chacune de ces situations expose vos clients, votre réputation et votre responsabilité. Un client qui découvre que son numéro ou son code PIN a fuité de votre boutique ne reviendra pas, et peut porter plainte.
Mots de passe et accès aux logiciels de caisse
La première ligne de défense, c’est le contrôle des accès. Chaque membre de votre équipe doit disposer de son propre compte utilisateur, avec un mot de passe personnel et robuste (au moins 12 caractères, mélange de lettres, chiffres, symboles). Évitez les mots de passe partagés ou les codes simples (1234, le nom de la boutique).
Votre logiciel de caisse doit permettre de gérer des permissions fines : un vendeur n’a pas forcément besoin d’accéder aux statistiques financières ou aux paramètres de TVA sur la marge. Un technicien d’atelier peut consulter les dossiers de réparation sans pouvoir modifier les prix ou annuler des factures.
Activez le verrouillage automatique de session après quelques minutes d’inactivité. Cela évite qu’un client curieux, un livreur ou un visiteur ne consulte l’écran pendant que vous êtes en arrière-boutique. Si votre logiciel le propose, activez l’authentification à deux facteurs (2FA) : un code reçu par SMS ou généré par une application, en plus du mot de passe. C’est une protection efficace contre le vol de mot de passe.
Quand un employé quitte la boutique, désactivez immédiatement son compte. Ne vous contentez pas de changer le mot de passe partagé : supprimez l’accès individuel et vérifiez qu’aucune session n’est restée ouverte sur un appareil qu’il a utilisé.
Sauvegardes et hébergement des données
Vos données doivent être sauvegardées régulièrement, de façon automatique et sécurisée. Une panne de disque dur, un incendie, un vol d’ordinateur : vous devez pouvoir récupérer votre fichier client, vos dossiers en cours, votre historique de ventes.
Privilégiez un hébergement en Europe, avec des sauvegardes quotidiennes chiffrées. Vérifiez que votre logiciel vous permet d’exporter vos données à tout moment, dans un format exploitable (Excel, CSV, JSON), sans dépendre d’un prestataire qui pourrait disparaître.
Si vous stockez des documents ou des photos sur un service en ligne (Google Drive, Dropbox, etc.), activez l’authentification à deux facteurs et limitez les partages. Ne laissez jamais un dossier de clients accessible en lecture publique.
Nous avons abordé la question de la sauvegarde des données avant réparation dans un autre article : c’est un point sensible, où votre responsabilité peut être engagée si vous ne prenez pas les précautions nécessaires.
Confiance client et discours au comptoir
La sécurité des données, c’est aussi un argument commercial. Un client qui vous confie son téléphone, son code PIN, ses photos personnelles, doit savoir que vous prenez le sujet au sérieux.
Au moment de la prise en charge, expliquez que vous enregistrez les informations nécessaires (nom, numéro, IMEI, description de la panne), que vous les conservez pour la durée légale et que vous les protégez. Mentionnez que votre logiciel est conforme, que les accès sont contrôlés, que les sauvegardes sont automatiques.
Ce discours rassure, surtout face à des clients sensibles (professionnels, administrations, particuliers qui ont déjà eu une mauvaise expérience ailleurs). Il vous différencie aussi des boutiques qui travaillent encore avec des cahiers ou des fichiers non sécurisés.
Affichez en boutique une mention RGPD simple, avec vos coordonnées et les droits des clients. Vous pouvez la télécharger ou la faire rédiger par votre expert-comptable ou un conseil juridique. Cela suffit dans la plupart des cas.
Comment Talia10 gère la sécurité des données
Talia10 intègre plusieurs mécanismes de sécurité pensés pour le métier de réparateur. Chaque utilisateur dispose de son propre compte, avec un mot de passe personnel et des permissions paramétrables par le gérant : accès à la caisse, à l’atelier, aux statistiques, aux paramètres. Vous pouvez activer l’authentification à deux facteurs (2FA) et le verrouillage automatique de session après inactivité.
Les données sont hébergées en Europe, avec des sauvegardes quotidiennes automatiques et chiffrées. Vous pouvez exporter à tout moment l’intégralité de votre base (clients, ventes, réparations, stock) en Excel, CSV ou via l’API REST. Le logiciel enregistre un journal des actions : qui a modifié quoi, quand, depuis quel appareil. Ce traçage est utile en cas de litige ou de contrôle.
Les ventes et factures sont numérotées, horodatées, chaînées et inaltérables, conformément aux exigences comptables. Le mode hors-ligne permet de continuer à travailler en cas de coupure internet, avec synchronisation automatique dès le retour de la connexion. Les documents clients (devis, factures, certificats de rachat) sont signés électroniquement avec empreinte d’intégrité.
Vous retrouverez le détail de ces fonctionnalités sur notre site, mais l’essentiel est là : Talia10 vous aide à respecter vos obligations légales sans ajouter de complexité au quotidien.
Essayer Talia10
Vous voulez vérifier par vous-même comment Talia10 sécurise vos données clients et simplifie votre gestion quotidienne ? Testez gratuitement pendant 14 jours, sans carte bancaire : essai gratuit 14 jours. Vous aurez accès à l’ensemble des modules, au support et aux mises à jour.
Questions fréquentes
Dois-je tenir un registre des traitements de données personnelles ?
Oui, si vous employez au moins 250 personnes, ou si le traitement est régulier et porte sur des données sensibles. Dans la pratique, un réparateur qui tient un fichier client doit pouvoir expliquer à la CNIL ce qu’il collecte, pourquoi, combien de temps il conserve, et comment il sécurise. Un document simple suffit souvent.
Combien de temps puis-je conserver les coordonnées d’un client ?
La durée dépend de la finalité. Pour un dossier de réparation, trois ans après la fin de la garantie est une pratique courante. Pour un fichier de prospection, trois ans sans contact justifie une suppression ou une mise en archive. Vérifiez auprès de votre expert-comptable pour les obligations comptables.
Un mot de passe partagé par toute l’équipe est-il interdit ?
Le RGPD n’interdit pas formellement, mais il impose de pouvoir tracer qui a accédé à quoi. Un mot de passe unique empêche cette traçabilité et complique la gestion des départs. Chaque utilisateur devrait avoir son propre compte, avec un mot de passe personnel et des permissions adaptées.
Essayez Talia10 gratuitement
14 jours, sans carte bancaire. Caisse, atelier, reprise et fidélité dans un seul outil.


