
Sécuriser sa caisse : rôles, verrouillage de session, double authentification
Qui peut faire quoi dans votre logiciel de caisse ? Comment éviter qu’un salarié accède aux rapports ou modifie un prix ? Permissions, verrouillage, 2FA et départ d’un collaborateur.
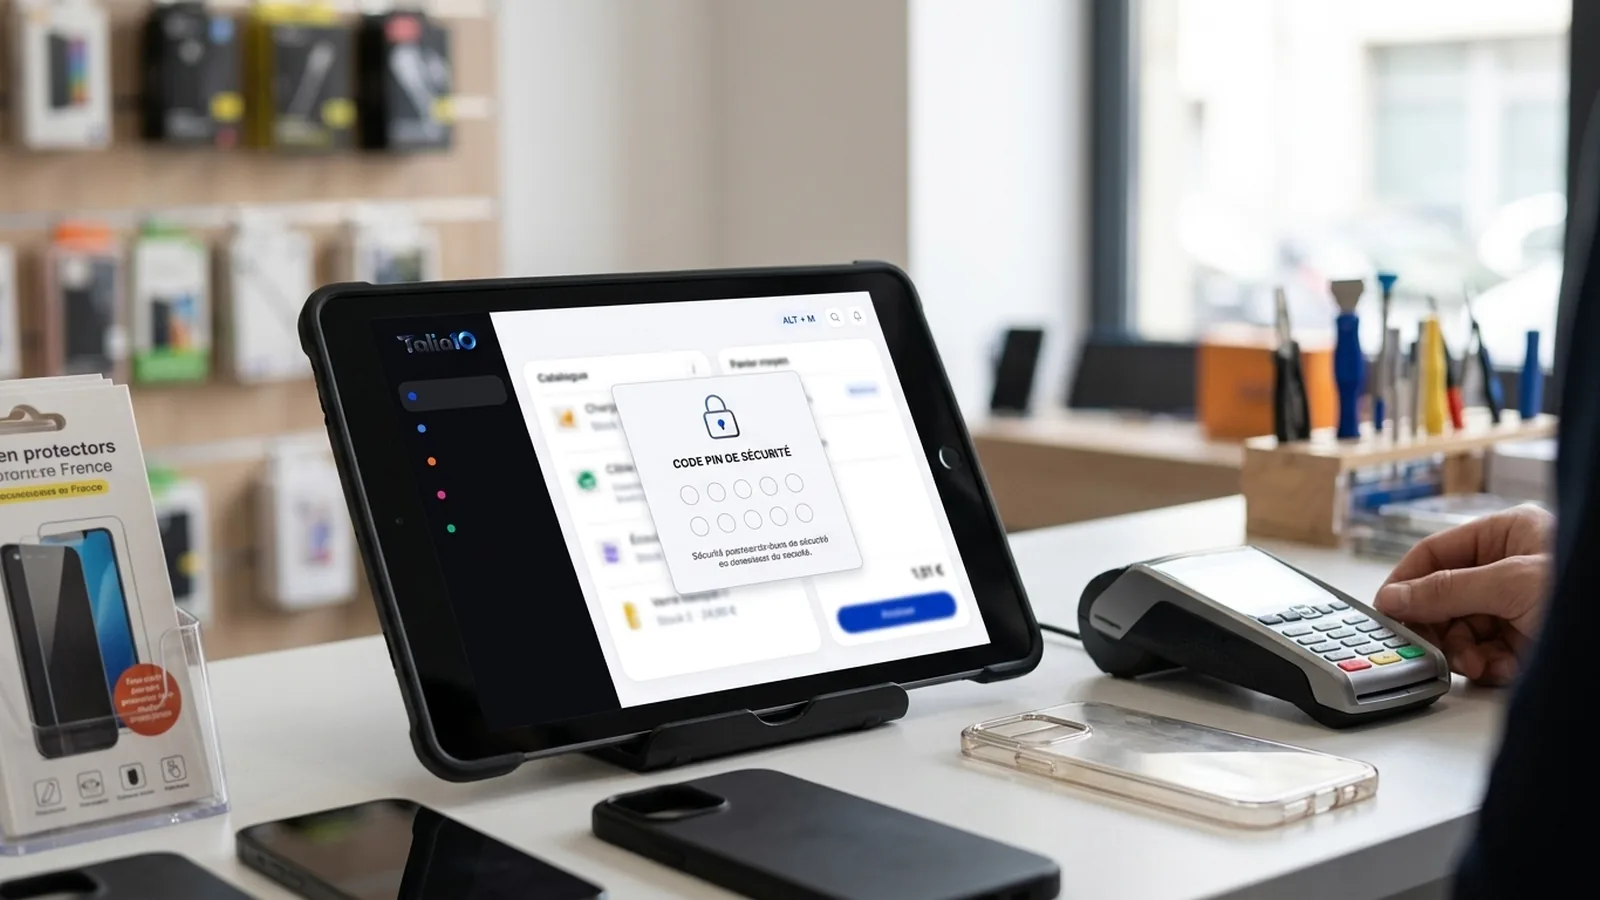
Vous laissez votre session ouverte en allant aux toilettes, un vendeur consulte le chiffre d’un collègue, un stagiaire efface une ligne de stock par erreur. Ces situations arrivent tous les jours dans les boutiques de téléphonie. La sécurité de votre caisse ne se limite pas à l’anti-virus : elle commence par la gestion des accès et des permissions.
Cet article détaille les bonnes pratiques pour protéger votre caisse, votre comptabilité et vos données clients, que vous soyez seul ou avec une équipe.
Pourquoi sécuriser les accès à votre logiciel de caisse
Un logiciel de caisse contient tout : vos ventes, votre stock, vos marges, vos clients, vos fournisseurs. Si n’importe qui peut tout faire, vous prenez trois risques.
Le risque comptable. Un collaborateur modifie un prix, annule une vente, supprime une ligne de Z de caisse. Votre comptabilité devient incohérente, votre expert-comptable vous demande des explications, et en cas de contrôle fiscal, vous devez justifier chaque écart.
Le risque commercial. Un vendeur consulte les objectifs ou les commissions de ses collègues, un stagiaire voit votre marge sur les réparations, un ancien salarié garde son accès après son départ et récupère votre fichier clients.
Le risque opérationnel. Une erreur de manipulation, une suppression involontaire, un réassort passé deux fois. Sans trace de qui a fait quoi, impossible de comprendre ce qui s’est passé.
La solution : attribuer à chaque utilisateur un rôle précis, avec uniquement les permissions dont il a besoin pour son travail quotidien.
Les rôles et permissions : qui peut faire quoi
Un système de permissions bien configuré repose sur une règle simple : chacun accède à ce dont il a besoin, rien de plus.
Le vendeur au comptoir doit pouvoir encaisser, créer un dossier de réparation, consulter le stock, envoyer un SMS au client. Il n’a pas besoin de voir les statistiques de la boutique, ni de modifier les prix du catalogue, ni d’accéder aux paramètres de TVA.
Le technicien d’atelier doit pouvoir changer le statut d’une réparation, ajouter des photos, commander une pièce chez le fournisseur, envoyer le SMS « prêt ». Il n’a pas besoin d’annuler une vente ou de consulter les marges.
Le gérant a besoin de tout voir : chiffre d’affaires, objectifs, Z de caisse, rapports, paramètres, gestion des utilisateurs. C’est le seul profil qui doit pouvoir créer ou supprimer un compte, modifier les tarifs, exporter la comptabilité.
Certains logiciels proposent des rôles prédéfinis (vendeur, technicien, gérant), d’autres permettent de créer des permissions sur mesure, module par module. Les deux approches fonctionnent, à condition que vous preniez le temps de les configurer dès le départ.
Le journal des actions : savoir qui a fait quoi
Les permissions empêchent l’accès, le journal des actions enregistre ce qui a été fait. C’est la mémoire de votre logiciel.
Chaque action importante doit être tracée avec la date, l’heure, l’utilisateur et le détail de l’opération : vente enregistrée, réparation annulée, prix modifié, stock ajusté, export comptable généré.
Ce journal vous sert dans trois situations.
En cas d’erreur. Un client vous signale une facture incorrecte, vous retrouvez qui a saisi la vente, à quel moment, et si elle a été modifiée.
En cas de litige interne. Un vendeur conteste le calcul de sa commission, vous vérifiez ligne par ligne les ventes qui lui sont attribuées.
En cas de contrôle. L’administration fiscale demande la traçabilité de vos encaissements. Un journal complet, horodaté et inaltérable est un atout majeur pour démontrer la conformité de votre caisse.
Le journal doit être consultable par le gérant, mais pas modifiable. Certains logiciels dans le navigateur enregistrent également les connexions, les déconnexions et les tentatives d’accès échouées. C’est utile si vous soupçonnez qu’un ancien salarié tente de se reconnecter.
Le verrouillage automatique de session
Vous laissez votre session ouverte, vous allez chercher un colis en réserve, un client patiente au comptoir, un collègue passe devant l’écran. En deux clics, il peut consulter ce qu’il ne devrait pas voir.
Le verrouillage automatique de session résout ce problème. Après un délai d’inactivité (par exemple deux minutes), le logiciel demande le mot de passe ou le code PIN de l’utilisateur pour déverrouiller l’écran.
Cette fonction est indispensable dès que plusieurs personnes travaillent sur la même caisse. Elle évite qu’une action soit attribuée au mauvais utilisateur dans le journal, et protège les données sensibles (rapports, marges, coordonnées clients).
Si votre logiciel fonctionne dans le navigateur, comme expliqué dans notre article sur le choix entre logiciel installé et logiciel cloud, le verrouillage peut être couplé à la fermeture automatique de l’onglet. Résultat : même si quelqu’un accède à votre ordinateur, il ne voit rien sans le mot de passe.
La double authentification (2FA)
Le mot de passe seul ne suffit plus. Un salarié note son code sur un post-it, un pirate récupère un mot de passe lors d’une fuite de données sur un autre site, un ancien collaborateur se souvient de son identifiant.
La double authentification (2FA) ajoute une couche de sécurité : pour se connecter, l’utilisateur doit saisir son mot de passe, puis un code temporaire reçu par SMS ou généré par une application (Google Authenticator, Authy).
Même si quelqu’un connaît le mot de passe, il ne peut pas se connecter sans le code. C’est particulièrement important pour le compte gérant, qui a accès à tout.
Activez la 2FA au minimum sur les comptes administrateurs. Certains logiciels permettent de l’imposer à tous les utilisateurs, d’autres la laissent optionnelle. Dans tous les cas, elle doit être simple à configurer, sinon personne ne l’utilisera.
Que faire quand un salarié quitte la boutique
Un vendeur démissionne, un stagiaire termine sa période, un technicien part chez un concurrent. Vous devez désactiver son accès immédiatement, le jour de son départ.
Voici la procédure à suivre.
Désactivez le compte. Ne le supprimez pas tout de suite : vous devez conserver l’historique de ses actions dans le journal. La plupart des logiciels permettent de suspendre un utilisateur sans effacer ses traces.
Changez les mots de passe partagés. Si vous utilisiez un code commun pour la caisse ou pour le compte fournisseur, modifiez-le.
Vérifiez les accès tiers. Si le salarié avait accès à votre boîte e-mail professionnelle, à votre compte Back Market ou à votre espace Mobilax, révoquez les sessions actives et changez les mots de passe.
Exportez les données si nécessaire. Si vous devez justifier les ventes réalisées par ce collaborateur (commissions, litige), exportez ses statistiques et son journal d’actions avant de clôturer définitivement le compte.
Cette routine prend cinq minutes. Elle vous évite qu’un ancien salarié se reconnecte trois mois plus tard et consulte votre fichier clients ou vos nouveaux tarifs.
Comment Talia10 gère la sécurité des accès
Talia10 propose un système de permissions fines, utilisateur par utilisateur. Vous décidez qui peut encaisser, qui peut annuler une vente, qui peut voir les rapports, qui peut exporter la comptabilité.
Chaque action est enregistrée dans le journal avec l’horodatage, l’utilisateur et le détail de l’opération. Ce journal est consultable par le gérant, mais inaltérable : il fait partie des éléments de conformité pour l’administration fiscale.
Le verrouillage automatique de session protège votre caisse en cas d’absence. Vous définissez le délai d’inactivité, et Talia10 demande le code de l’utilisateur pour déverrouiller l’écran.
La double authentification (2FA) est disponible sur tous les comptes. Vous pouvez l’activer pour vous, pour vos vendeurs, ou l’imposer à toute l’équipe. Le code temporaire est envoyé par SMS ou généré par une application.
Enfin, comme Talia10 fonctionne dans le navigateur, vous bénéficiez des avantages décrits dans notre article sur la continuité de service en cas de panne internet : vos données sont sauvegardées quotidiennement, et vous pouvez révoquer un accès à distance, même si l’utilisateur n’est plus dans la boutique.
Toutes ces fonctions sont incluses dans les forfaits Talia10, sans surcoût. La sécurité n’est pas une option : elle fait partie du logiciel.
Les points à vérifier dans votre logiciel actuel
Si vous utilisez déjà un logiciel de caisse, prenez dix minutes pour vérifier ces quatre points.
Les rôles sont-ils configurés ? Chaque utilisateur a-t-il un compte personnel, avec un mot de passe individuel ? Ou tout le monde utilise-t-il le même identifiant ?
Le journal des actions existe-t-il ? Pouvez-vous retrouver qui a enregistré telle vente, qui a modifié tel prix, qui a annulé telle réparation ?
Le verrouillage automatique fonctionne-t-il ? Laissez votre session inactive deux minutes : le logiciel demande-t-il un mot de passe pour reprendre la main ?
La 2FA est-elle activée ? Au moins sur votre compte gérant, et idéalement sur tous les comptes qui accèdent aux rapports ou aux paramètres.
Si la réponse est non à l’une de ces questions, vous avez une faille de sécurité. Ce n’est pas une question de taille de boutique : un réparateur seul qui embauche un stagiaire pour l’été a besoin des mêmes protections qu’un réseau de trois boutiques.
Essayer Talia10
Vous voulez tester les permissions, le verrouillage de session et la double authentification dans un vrai logiciel de caisse ? Talia10 propose un essai gratuit de 14 jours, sans carte bancaire. Vous créez plusieurs utilisateurs, vous configurez les rôles, vous consultez le journal des actions. Toutes les fonctions de sécurité sont accessibles dès le forfait Essentiel.
Pour aller plus loin, consultez cette page dédiée.
À lire aussi
Questions fréquentes
Faut-il activer la double authentification pour tous les utilisateurs ?
Au minimum pour le compte gérant et pour tous les profils qui accèdent aux rapports, aux paramètres ou à la comptabilité. Pour les vendeurs au comptoir, elle reste optionnelle mais recommandée si vous gérez des données sensibles ou si vous avez eu un incident de sécurité.
Combien de temps faut-il conserver le compte d’un salarié qui quitte la boutique ?
Désactivez le compte immédiatement, mais ne le supprimez pas avant la fin de l’exercice comptable. Vous devez pouvoir consulter l’historique de ses actions en cas de contrôle ou de litige. Une fois les exports comptables validés, vous pouvez archiver ou supprimer le compte.
Le verrouillage automatique ralentit-il le travail au comptoir ?
Non, si le délai est bien calibré. Deux à trois minutes d’inactivité suffisent pour protéger la session sans gêner un vendeur qui enchaîne les clients. Le déverrouillage par code PIN prend moins de trois secondes.
Essayez Talia10 gratuitement
14 jours, sans carte bancaire. Caisse, atelier, reprise et fidélité dans un seul outil.


